|
|
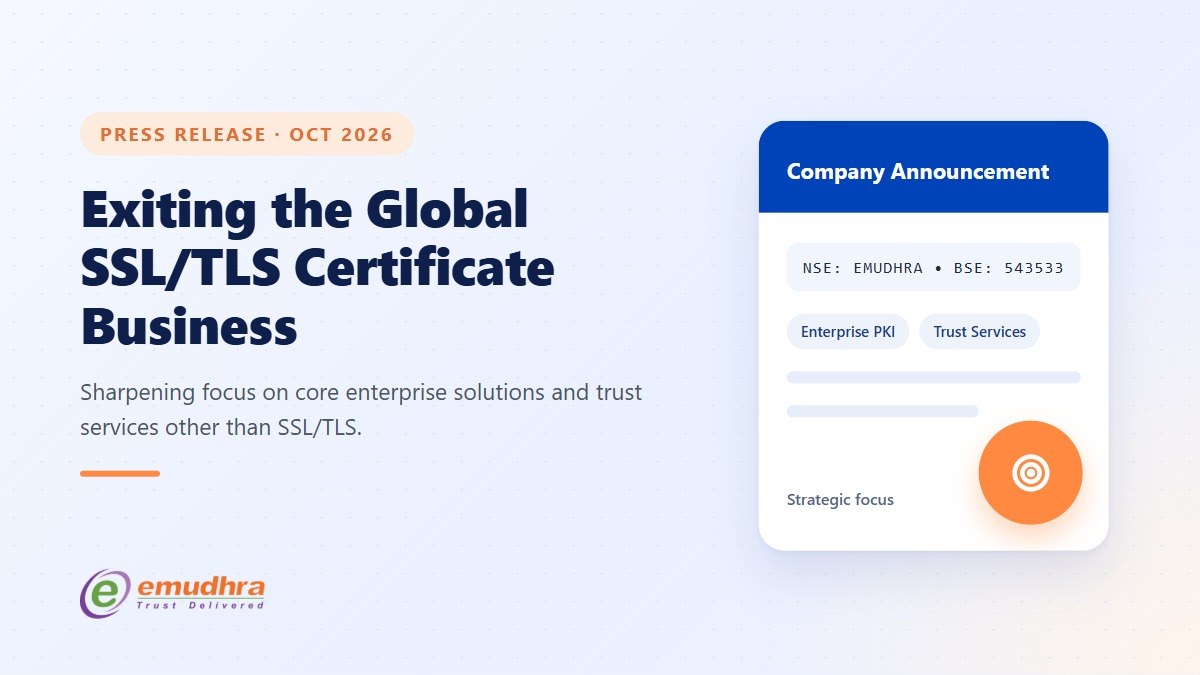
昨天还是一家被 Mozilla、Google、Apple 联合封锁证书的 CA,今天直接宣布不干了。10 月 22 日,印度数字信任公司 eMudhra Limited(BSE: 543533 | NSE: EMUDHRA)发布公告,董事会决定自愿退出全球 SSL/TLS 证书业务。
这是对前一日封锁事件的官方回应。10 月 21 日,eMudhra 曾就"部分全球 TLS 中间证书和一个根证书被不信任"发表声明;随后 Ars Technica 报道 Mozilla、Google、Apple 将其 CA 加入封锁名单,报道称其证书签发系统遭到攻击。eMudhra 方面则在公告中否认基础设施被入侵,双方的表述存在分歧。
eMudhra 董事长 V. Srinivasan 在公告里先做了澄清:
• 事件发生后 14 小时内撤销了受影响的 CA,并及时披露
• 没有任何最终实体证书是从受影响 CA 签发的
• 基础设施未遭入侵,没有数据泄露
但话锋随即一转:全球 SSL/TLS 只是 eMudhra 业务的一小块,约占全球收入的 1%。随着数据主权与合规要求上升,这个生意的复杂度和成本逐年增加;加上部分大机构免费签发 SSL/TLS 证书,"这块业务的投资回报已经不值得做"。
而社交媒体的放大效应,让关注度与业务地位严重不成比例。董事会经过详细讨论后得出结论:退出是正确的决定。
公告给了过渡安排:
• G1 RSA 根证书在过渡完成前继续服务,配合浏览器厂商和客户完成迁移
• eMudhra 会主动联系受影响客户,通过合作伙伴免费更换证书
• 撤销与证书状态服务会一直运行,直到所有已签发证书过期或撤销
eMudhra 强调,全球 SSL/TLS 基础设施与其他运营完全隔离。它的全球数字签名证书(DSC)、eSign、印度本地签名服务、企业 PKI 方案(emCA、CertiNext)、emSigner 电子签名套件、身份认证方案(SecurePass、emAS)均不受影响,正常运行。
这家有 17 年历史、服务全球 35+ 个国家 BFSI 客户的公司,接下来会聚焦企业核心解决方案和 SSL/TLS 之外的信任服务。
对 CA 行业来说,这是一个标志性样本:被浏览器信任体系拉黑的 CA,选择了直接离场,而不是挣扎修复、申请重新入会。eMudhra 的潜台词很直白——SSL/TLS 证书生意已经够卷(免费的都来了),为一个占收入 1% 的业务去挽回信任体系,不划算。
对用户来说,影响有限:证书到期前浏览器仍会正常识别(过渡期内不撤),之后会自动换成新 CA 的证书。真正该留意的是那些还在用 eMudhra 证书的站点——趁过渡期主动换掉,别等浏览器开始报错。
原文链接 |
|



 发表于 2026-10-23 14:30:17