|
|
PHP 团队发出了紧急警告:明天发布安全更新,修复两个严重漏洞。这不是常规的月度补丁,而是「信息提前泄露了,我们等不了原定的披露时间」——PHP 安全团队原计划周四披露,但消息泄露后把补丁提前到了周三(10 月 21 日 14:00 UTC)。
两个漏洞编号 CVE-2026-109618 和 CVE-2026-109619,都是远程代码执行(RCE)漏洞。PHP 官方给的严重度是 CVSS v4.0 9.2,而泄露的消息里说 10.0(满分)——无论按哪个算,都是「尽快修复」级别。安全公司 watchTowr 确认了漏洞真实性,还说自己已经成功复现了 CVE-2026-109618,但在补丁发布前不会公开技术细节。
影响面是这次最让人紧张的部分。据 watchTowr 和安全研究者的分析,这两个 RCE 影响 PHP 5、6、7、8 全系版本。安全研究员 Florian Roth 特别提醒了一个残酷的现实:只有 PHP 8 会收到官方补丁,PHP 5 和 PHP 7 多年前就已停止支持(EOL),还在跑它们的服务器将没有官方修复。考虑到互联网上仍有大量跑着 PHP 5/7 的老系统,这意味着很多服务器会「裸奔」——没有补丁可打。
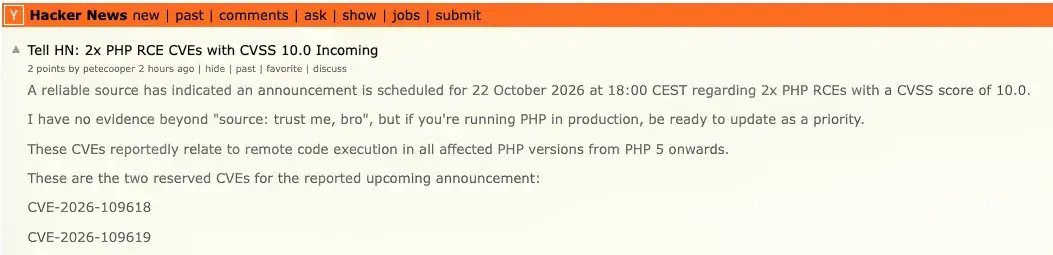
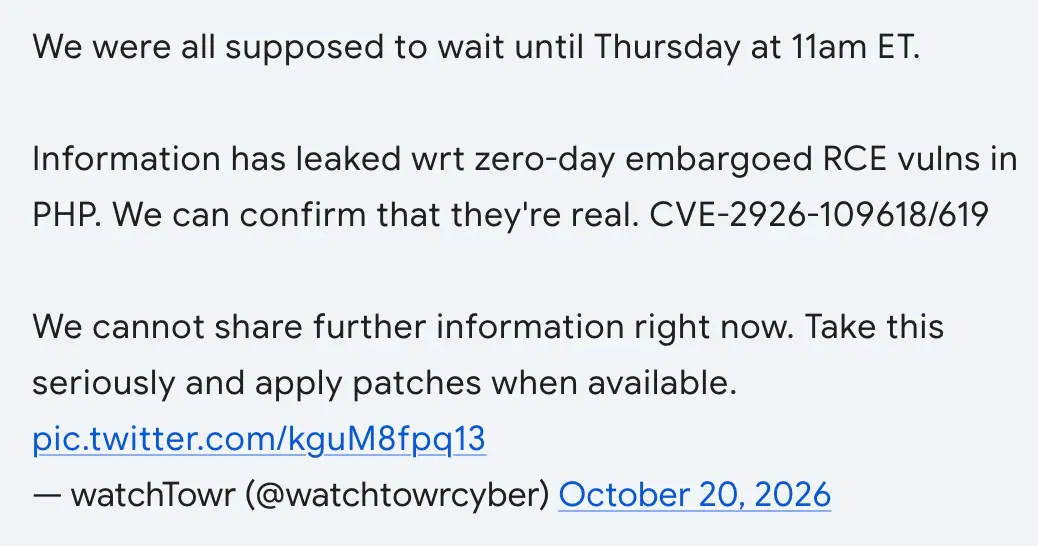
泄露的路径很有意思。源头是 Hacker News 上一条「Tell HN」帖子(用户 petecooper,10 月 20 日 15:20 UTC),自称「可靠消息源」称两个 CVSS 10.0 的 PHP RCE 即将披露、影响 PHP 5 及以后所有版本。发帖人承认没有证据,帖子后来被标记,但截图已经传遍了 X 和 Mastodon。watchTowr 随即确认泄露属实:「我们本来都要等到周四 11am ET。信息泄露了,关于 PHP 的 embargo 零日 RCE 漏洞,我们可以确认是真的。」
这里有个值得注意的细节:泄露本身缩短了补丁的窗口。Embargo(保密期)是厂商和发行版、托管商、安全公司协调的时间窗,让补丁和公告同时发布。一旦严重度和日期泄露,手里已经有漏洞情报的人就知道了自己还有多少时间。PHP 团队也明确表示:「如果任一漏洞细节公开,或出现野外利用证据,我们保留提前发布的权利。」目前还没有观察到野外利用,漏洞也不在 CISA 的已知被利用漏洞目录里。
对管理员来说,动作很明确:明天 14:00 UTC 补丁发布后立即升级 PHP 8;还在跑 PHP 5/7 的,要么尽快迁移到受支持版本,要么做好长期暴露的准备。这次没有可用的临时缓解措施(workaround),补丁就是唯一的防线。
参考来源:
• BleepingComputer:PHP warns admins of two critical flaws
• Cyber Kendra:PHP RCE Zero-Days Leak Early
原文链接 |
|



 发表于 2026-10-21 15:00:12